Google Cloud presentó Gemini Agent, en el marco del evento Gemini at Work 2026
8 de Octubre de 2026El CEO de Google Cloud, Thomas Kurian, anunció Gemini Agent: un agente único y universal que responde preguntas, ejecuta tareas, crea contenido y escribe código, y que selecciona el modelo más adecuado para cada tarea —coordinando hoy entre Gemini y los modelos Claude—
Google Cloud dio un paso fuerte en la carrera de los agentes de inteligencia artificial. Durante el evento Gemini at Work 2026, su CEO, Thomas Kurian, anunció el lanzamiento de Gemini Agent, un agente único y universal para el trabajo que responde preguntas, gestiona tareas basadas en el conocimiento, crea imágenes y contenido multimedia, y escribe y ejecuta código, todo a través de un solo agente y una sola API.
"Gemini cuenta con todo el contexto de su negocio (…). Planifica el trabajo, emplea habilidades y herramientas, se conecta a sus sistemas y entrega un resultado final, integrándose directamente en los documentos, la bandeja de entrada y los entornos de desarrollo que ya utiliza. Selecciona el modelo más adecuado para cada tarea, incorpora controles de costes y, lo que es más importante, ofrece los niveles de seguridad, administración y gobernanza que exige su empresa", afirmó Kurian.
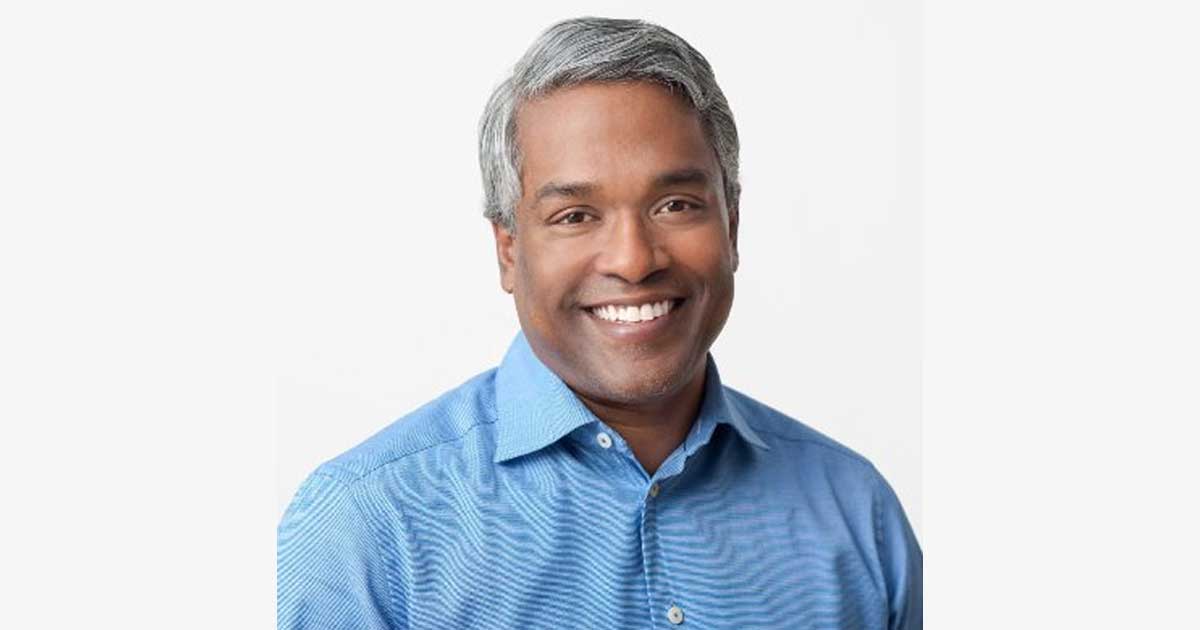
Thomas Kurian, CEO de google Cloud
Un agente que elige entre varios modelos (Gemini y Claude)
Uno de los puntos más llamativos del anuncio es que Gemini actúa como agente, pero la elección del modelo subyacente es independiente. Ejecuta cada tarea con el modelo óptimo, coordinando actualmente entre la familia Gemini de Google y los modelos Claude —y, en el futuro, otros modelos líderes, abiertos y privados—, con el objetivo de optimizar calidad y costos. La lógica, según la compañía, es práctica: como los modelos de punta cambian cada pocos meses, mantener esa elección abierta permite que el contexto, los datos y las capacidades de la empresa permanezcan intactos con el tiempo.
Acceso en todos lados y ejecución persistente
La arquitectura de Gemini Agent se apoya en varios principios. Es un agente unificado que conversa, trabaja de forma autónoma y genera código desde una única interfaz; tiene acceso omnipresente —web, móviles, escritorio, y canales como Google Workspace, Microsoft 365 o Slack—, y puede operar incluso como agente headless, sin interfaz dedicada. Además, ofrece ejecución persistente: al funcionar en la nube, mantiene memoria y contexto más allá del dispositivo, y las tareas que demandan horas o días siguen corriendo aunque el usuario cierre la notebook.
También suma orquestación multiagente —crea subagentes temporales para coordinar tareas complejas— y puede actuar como coworker agent: un miembro persistente del equipo con una función definida, correo electrónico propio (@agentes.empresa.com), almacenamiento dedicado y acceso al contexto compartido.
Herramientas, habilidades y contexto
Gemini se conecta de forma segura al software de la empresa: herramientas de colaboración (Confluence, Microsoft Office, Teams, Slack, Workspace), de desarrollo (Git, Jira), plataformas corporativas (Salesforce, ServiceNow), bases de datos (BigQuery, Databricks, Postgres, Snowflake) y archivos locales, con soporte para servidores MCP dentro y fuera de la red. A eso se suman una biblioteca global de habilidades —ampliable con habilidades personalizadas por equipo o por empleado— y un sistema de contexto y memoria que, según Google, realiza un onboarding como el de un nuevo empleado: aprende sobre la persona, sus herramientas y su equipo antes de empezar.
En Google Workspace, Gemini funciona de tres maneras: como asistencia personal (conoce calendario, equipos y proyectos), con delegación proactiva (sugiere tareas y prioriza mensajes) y como un miembro más del equipo, con identidad propia, al que se puede sumar a un chat o mencionar con @.
Gobernanza: cada agente, tratado como un empleado
Con el despliegue de agentes autónomos, la empresa puso el foco en la gobernanza. Cada agente se gestiona como un empleado, con identidad propia registrada en los logs; recibe permisos granulares basados en roles aprobados por los administradores de seguridad (y propagados vía estándares como OAuth); y todas sus acciones quedan en un historial de auditoría atribuido al agente, no a una persona, con monitoreo en tiempo real. Por último, cada agente ejecuta sus tareas dentro de un entorno aislado (sandbox) con sus propios límites de red, bajo una política de acceso que se define una sola vez y se aplica a todos los agentes de la organización.